- QuietEcho17653分钟前
9 月份在这里 https://gao.gs/t/1238476发过 WisDefend ,当时主要介绍了五级防御。最近继续在真实部署和测试中补边界问题,今天更新到 v1.9.3 ,来交个进度。
这段时间主要做了几件事:
补上 CDN / 前置代理模式。 支持 Cloudflare 和自定义可信代理网段,只采信可信连接带来的访客 IP ,避免客户端伪造来源头。
完善访客验证。 通行证升级到 v4 ,旧通行证可以迁移;吊销记录单独持久化,重启后仍然有效。
修 API 豁免和请求检查。 豁免配置现在保存后或 SIGHUP 后立即生效,也不会混进正常访客的行为计数。验证回调限速、multipart 编码头检查等边界也补了一轮。
处理内核功能的异常恢复。XDP 卸载失败时会保留待清理状态,恢复授权后先清理旧资源,再重新挂载并补回黑名单,避免界面显示成功、实际却没有生效。
下载 WisDefend v1.9.3 https://wisdefend.xinruihuirong.com/download.html
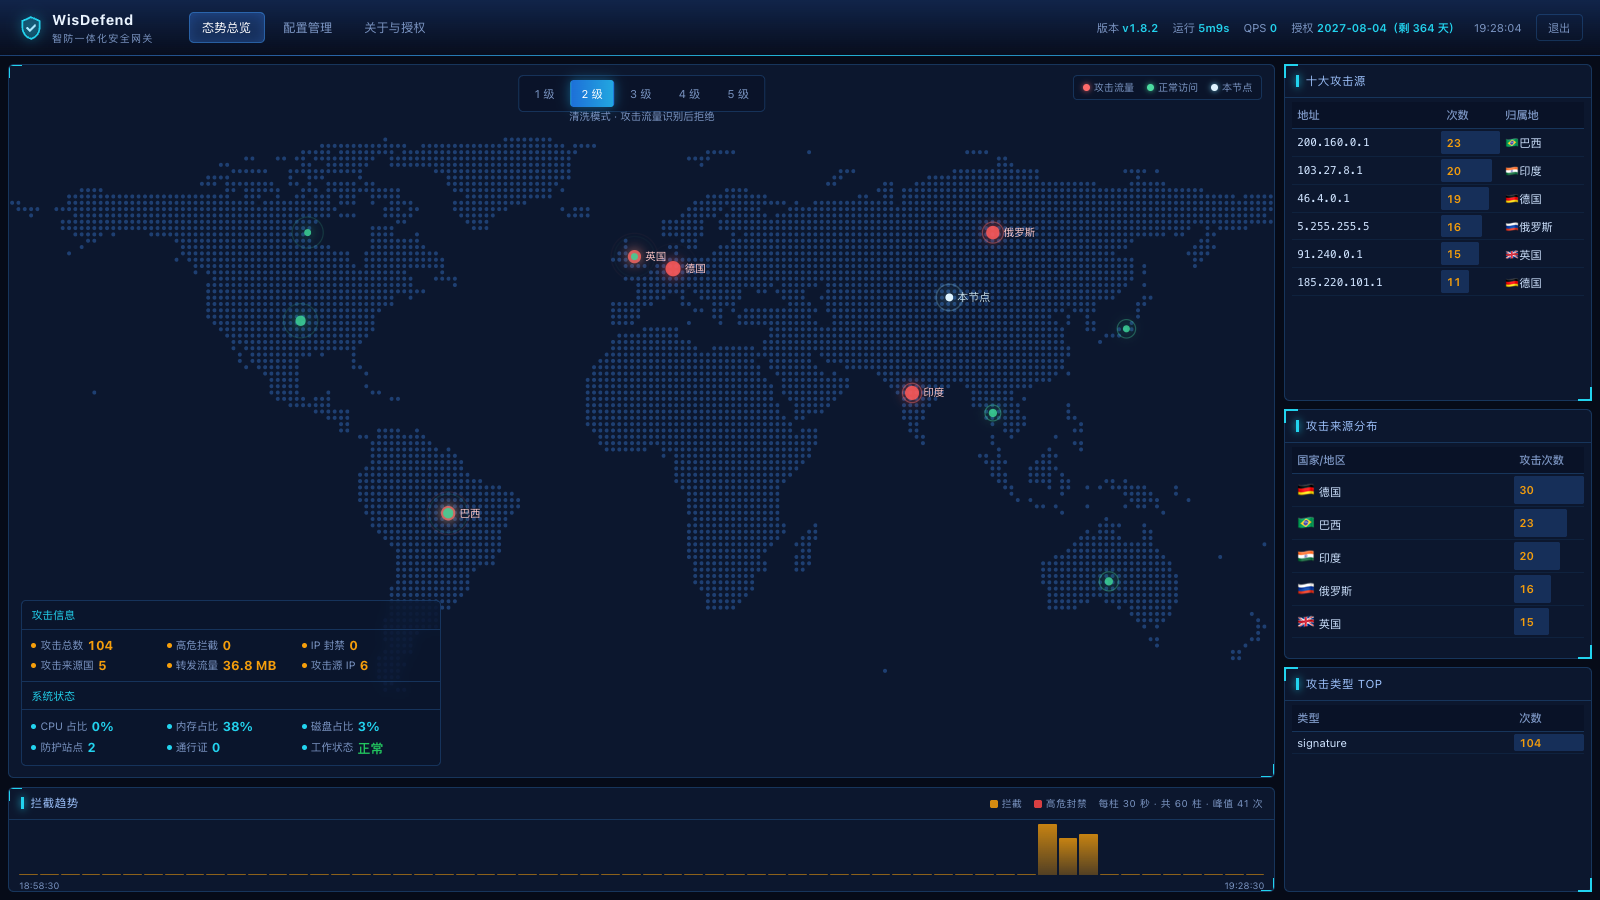 主楼
- MerryLynx25053分钟前
请问 XDP 卸载失败时的异常恢复机制是如何触发的?
- SwiftByte9147分钟前
看起来防御机制挺完善了,XDP异常恢复的设计很实用。
- HappyDeer98628分钟前
CDN模式下可以加个自动检测真实IP的功能,避免手动配置代理网段麻烦。
- HappyFox98422分钟前
CDN模式下如果代理不可用,用户会被完全拦截吧?这体验可能有点坑。
- SwiftWolf69222分钟前
用户视角下,如果开了CDN模式,真实IP丢失会不会影响防火墙的判断准确性?